自分の会社のサイトにもサイバー攻撃は来る? AIのふりをしたアクセスからわかった4つの対策
2026年9月末に入ってから、不正アクセスや情報流出のニュースをよく見かけます。9月末佐川急便の配送照会サービス、10月には大和証券の委託先が被害を発表しました。ニュースを見て「大きな会社の話で、うちの会社のサイトは関係ない」と思った方も多いのではないでしょうか。
ところが、AI観測ラボにも、サイトの弱いところを探す自動アクセスは毎日のようにやってきます。2026年10月4日の深夜には、たった24秒で290回のアクセスがありました。しかも送り主は、ClaudeBotやGPTBotといった、AIがサイトを読みに来るときの名前を30種類も使い分けていました。
先に結論をお伝えします。今回の攻撃で盗まれた情報はゼロでした。特別なAI対策も必要ありません。WordPressの更新やファイルの置き方など、ふだんのサイト管理で防げる内容でした。実際のアクセスログをもとに、攻撃が何を探していたのか、Web担当者が今日からできる4つの対策を、わかりやすく紹介します。
この記事でわかること|📖:約8分
- 小さな個人サイトにも、弱いところを探す攻撃のアクセスが来ている実態
- ClaudeBotやGPTBotと名乗っていても本物とは限らない理由と、実際に本物だった割合(約91%)
- 24秒・290回の攻撃が探していたもの(ログイン画面、設定ファイル、AIサービスの鍵)
- WordPressのWeb担当者が今日からできる4つの対策
不正アクセスのニュースが続いています。自分の会社のサイトは関係ある?
2026年9月30日、佐川急便が配送照会サービスへの不正アクセスを発表しました。約100日分の氏名や住所などが見られた可能性があるとしています。10月5日には大和証券が、業務の委託先への不正アクセスで、約11万人分(約22万件)の情報に影響が出たと発表しました。一点付け加えておきますが、2社の件と、この先で紹介する攻撃は別の事件です。
大きな会社のニュースを見ると、「うちの会社のサイトは小さいから狙われない」と感じるかもしれません。ところが、サイトの弱いところを探す攻撃の多くは、人が1社ずつ狙いを決めているわけではありません。プログラムがインターネット上のサイトを広く自動で巡回し、開いている入口がないかを確かめています。会社の大きさや、有名かどうかはあまり関係ありません。
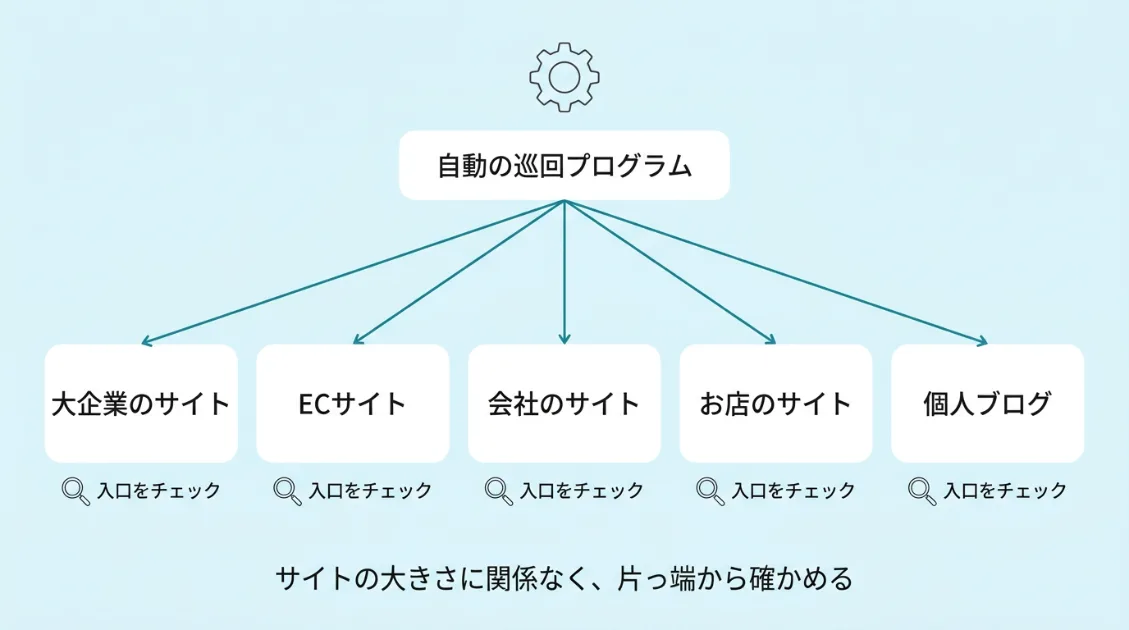
AI観測ラボのアクセスログを見ても、ログイン画面や設定ファイルを探すアクセスは、まったく珍しいものではありません。中には「ClaudeBot」や「GPTBot」など、AIがサイトを読みに来るときの名前を名乗っているものまでありました。
では、AIの名前を名乗っていれば、本物のAIなのでしょうか。
ClaudeBotと書いてあっても、本物とは限らない
サイトにアクセスする側は、人が使うブラウザでも自動のプログラムでも、通常は自己紹介の文字列を送ってきます。User-Agent(ユーザーエージェント)と呼ばれる文字列で、たとえるなら胸につける名札です。
本物のClaudeBotは、次のような名札をつけてやってきます。
Mozilla/5.0 AppleWebKit/537.36 (KHTML, like Gecko; compatible; ClaudeBot/1.0; +claudebot@anthropic.com)ところが、この名札はアクセスする側が自分で書くものです。ClaudeBotと書こうと思えば、誰でも1文字も違わずに書けます。名札だけを見て、本物か偽物かを見分けることはできません。
AIの名前は「通行証」として悪用できる
サイトによっては、検索エンジンやAIサービスにページを読んでもらうため、GooglebotやClaudeBot、GPTBotなどのアクセスを許可しています。セキュリティの設定でも、名前だけを見て扱いを変えていれば、その名札を偽装したアクセスまで通してしまう可能性があります。
つまり攻撃する側から見ると、有名なクローラーの名前は、サイトの警備をすり抜けるための「通行証」として悪用できるわけです。
実際に2026年8月には、アメリカのセキュリティ会社GreyNoiseが、AI企業のクローラーを名乗るアクセスが、パスワードやクラウドの鍵などが保存されているファイルを探していたと報告しています。
本物かどうかは「どこから来たか」も確認する
名札だけでは判断できないなら、次に見るのがアクセスの送り元の住所にあたるIPアドレスです。AnthropicやOpenAIなどは、自社サービスからアクセスするときに使うIPアドレスの範囲を公開しています。
名乗っているクローラーと送り元のIPアドレスを照らし合わせることで、本物かどうかを確かめる強い手がかりになります。公式の範囲と一致していれば、その会社のインフラから来たアクセスと確認できます。逆に一致しなければ、User-Agentの名前だけでは本物と確認できません。
パーティーの受付で名前を名乗るだけでなく、招待客リストも確認するのと同じ考え方です。
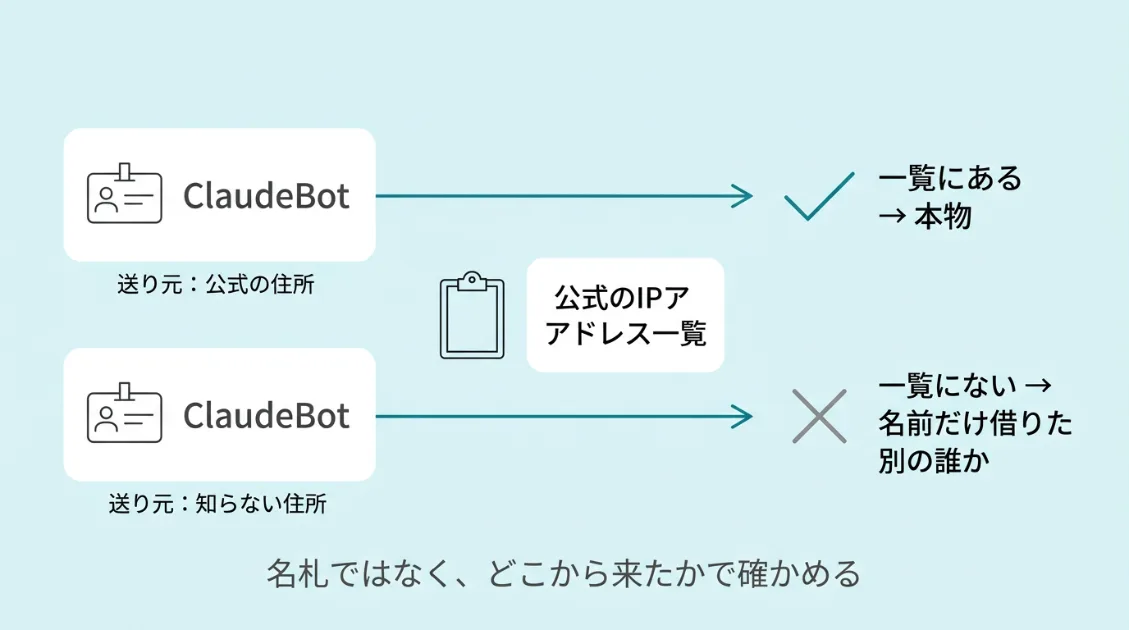
そしてAI観測ラボに来た不審なアクセスは、この名札を何枚も持ち替えていました。2026年10月4日深夜の24秒間を見てみましょう。
24秒で290回。攻撃は何を探していた?
アクセスがあったのは、2026年10月4日の午前2時11分04秒から28秒までの24秒間です。送り元のIPアドレスは「34.139.xxx.xxx」で、Google Cloudのサーバーからでした。Google Cloudは、企業や個人が利用できるクラウドサービスです。Google自身が攻撃してきたという意味ではありません。
290回のアクセスを時間の順に並べると、大きく4つの段階に分かれていました。
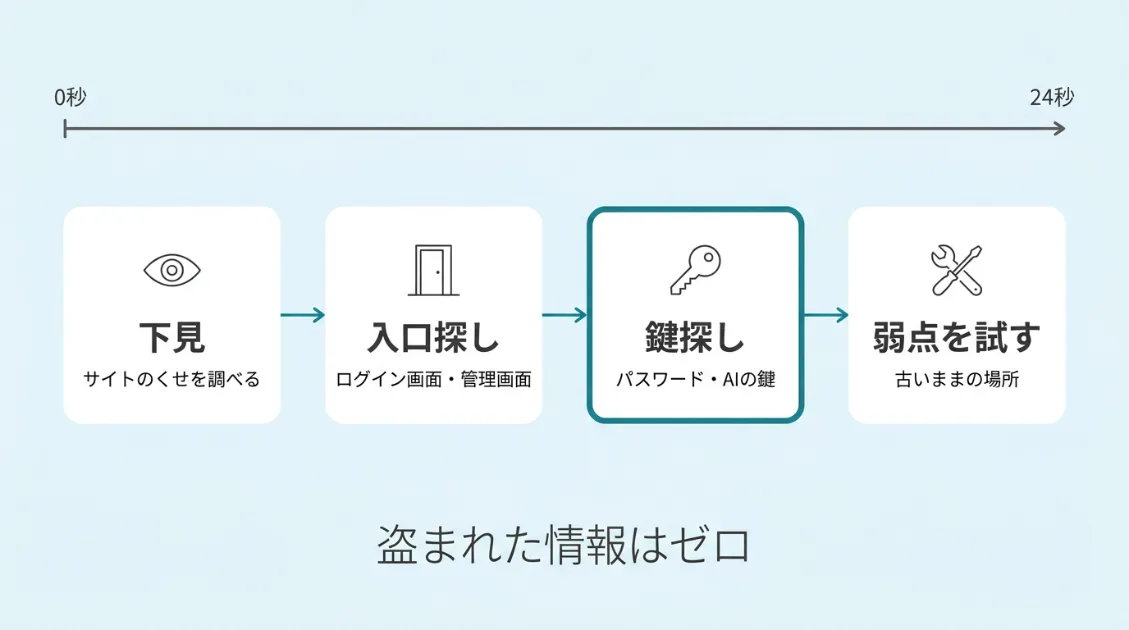
① 下見をして、サイトのくせを調べる
最初は、ふつうのChromeブラウザを名乗ってトップページにアクセスしていました。続いて、存在しないでたらめなURLをいくつも送り、エラーのときにサイトがどんな返事をするかを調べていました。泥棒が家の周りを歩いて、入口や人の気配を確かめるような動きです。
② サイトの入口を探す
次に探していたのは、サイトの入口です。WordPressのログイン画面や管理画面、開発中に使うデバッグ用の画面がないかを、次々に確かめていました。こうした入口が見つかると、さらに別の攻撃を試される可能性があります。
③ 鍵が書かれたファイルを探す
特に多かったのが、サイトやサーバーを動かすための「鍵」を探すアクセスです。
- .env(パスワードやAPIキーなどを書いておく設定ファイル)
- AWSの鍵(Amazonのクラウドを操作するための認証情報)
- Kubernetesのトークン(サーバー群を管理する仕組みで使う認証情報)
- サーバー内部の設定情報が見える可能性のある場所
目を引いたのは、AIサービスに関係する鍵まで探していたことです。ChatGPTやClaudeなどのAIを自社のシステムから利用するときには、APIキーと呼ばれる認証情報を使うことがあります。これが盗まれると、第三者に不正利用され、利用料金が発生したり、接続しているサービスを悪用されたりする可能性があります。
今回のアクセスでは、複数のAIサービスをまとめて扱う仕組みで使われるような設定画面まで探していました。
④ 知られている弱点を試す
最後は、すでに知られている弱点を狙ったアクセスです。サイト制作で使われるVite、PHPの特定の設定、Javaで作られたシステムの管理機能(Actuator)など、特定のバージョンや設定に弱点がないかを試していました。
結果:機密情報の取得は確認できなかった
290回のアクセスに対して、AI観測ラボのサーバーが返した返事は次のとおりです。
| サーバーの返事 | 回数 | 意味 |
|---|---|---|
| 別のURLへ案内(301) | 119回 | 別のURLへ転送した |
| 見つからない(404) | 112回 | 探していたファイルや画面が存在しなかった |
| 一時的に受け付けない(503) | 30回 | サーバーが一時的に処理できなかった |
| 立ち入り禁止(403) | 18回 | アクセスを拒否した |
| 表示した(200) | 8回 | 公開中のページを表示した |
| その他(507・499) | 3回 | その他のエラーや途中で終了した通信 |
200を返した8回も、確認できた範囲では誰でも読める公開中の記事ページだけでした。.envなどの設定ファイルや認証情報が読み取られた形跡は、今回のログからは確認できませんでした。
また、今回のログを見る限りでは、AIが状況を考えながら次の行動を決めていると判断できる材料はありませんでした。動きとしては、昔からある自動スキャンに、ClaudeBotやGPTBotなどAIクローラーの名前をかぶせたものに近く見えます。
30種類のクローラー名を使い分けていた
24秒の攻撃で、もう1つ目立ったのが名札の付け替えです。送り元のIPアドレスは1つだけなのに、アクセスのたびに名乗る名前が変わっていました。確認できただけで、少なくとも30種類あります。
| 名乗っていた名前の例 | 本来の持ち主 |
|---|---|
| ClaudeBot | Anthropic(Claude) |
| GPTBot、OAI-SearchBot | OpenAI(ChatGPT) |
| Googlebot、Google-Extended | |
| xAI-Grok | xAI(Grok) |
| DeepSeekBot | DeepSeek |
| YiBot、DuckAssistBotなど | そのほかのAIや検索サービス |
同じIPアドレスから、1秒前はClaudeBot、次はGPTBot、続いてGooglebotというように、別々の会社のクローラー名を次々と名乗っていました。1つの会社が複数のクローラー名を使うこと自体はあります。ただ、24秒の間にAnthropic、OpenAI、Google、xAIなど別々の会社の名前へ次々と切り替わるのは、正規のクローラーの動きとは考えにくいものです。
AI観測ラボでは2026年6月にも、ChatGPT-Userなど13種類のクローラー名を、1つのIPアドレスが名乗り分けるアクセスを観測しています。10月の攻撃では、名札の数が30種類以上に増えていました。
名乗った時点で偽物とわかる名札もあった
名前の中には「Google-Extended」もありました。Google-Extendedは、実際にサイトへアクセスするときに使うクローラー名ではありません。サイト運営者がrobots.txtに書き、Googleが取得したコンテンツをGeminiの学習や一部のAI機能で利用できるかを指定するための、設定用の名前です。
Googleは、Google-Extended専用のHTTPのUser-Agentは存在せず、実際のクロールには既存のGoogleのUser-Agentを使うと説明しています。つまり、今回のようにアクセスのUser-Agentとして「Google-Extended」を名乗っていたものは、Google公式のGoogle-Extendedではありません。
同じページを3つの名前で読みに来ていた
もう1つ面白い動きがありました。AI観測ラボの公開記事「Open Knowledge Format」の記事を、名前を変えながら3回読みに来ていたのです。
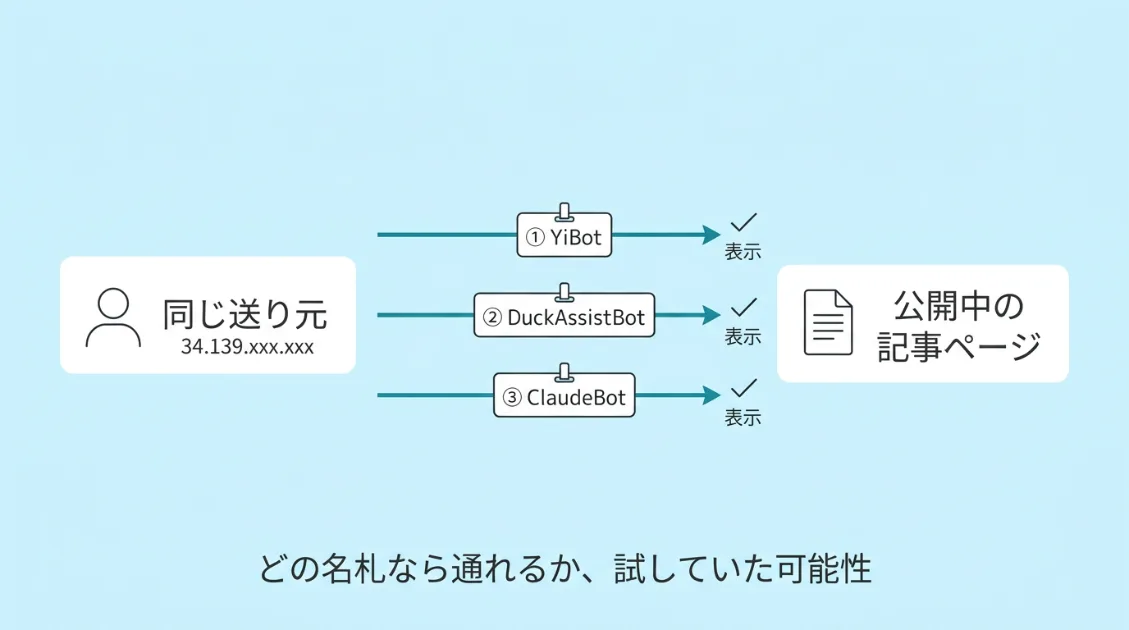
順番は、YiBot、DuckAssistBot、ClaudeBotでした。3回とも、誰でも読める公開ページなので、ふつうに表示されています。
名前を変えながら同じページを読んだ理由は、ログだけでは断定できません。「どの名札ならサイトからどんな返事が返ってくるか」を確かめていた可能性はあります。名札によって返事が変わるサイトなら、通りやすい名札を選んで、次の鍵探しに使えるからです。
では、AIの名前を名乗るアクセスは、偽物だらけなのでしょうか。
本物のAIクローラーはどれくらい? 調べたら約91%は本物
偽物の話が続きましたが、AIの名前を名乗るアクセスが偽物だらけというわけではありません。AI観測ラボでは、ClaudeBotやGPTBotなど、主要なAI関連のUser-Agentを名乗ったアクセス904件を調べました。各社が公開しているIPアドレスの一覧と、1件ずつ照らし合わせています。
| 分類 | 件数 | 割合 |
|---|---|---|
| 本物(名乗った会社の公式一覧と一致) | 823件 | 約91% |
| 利用者のAIツール(個人のパソコンなどから) | 15件 | 約2% |
| AI観測ラボの検証用アクセス | 13件 | 約1% |
| 攻撃(24秒の攻撃) | 53件 | 約6% |
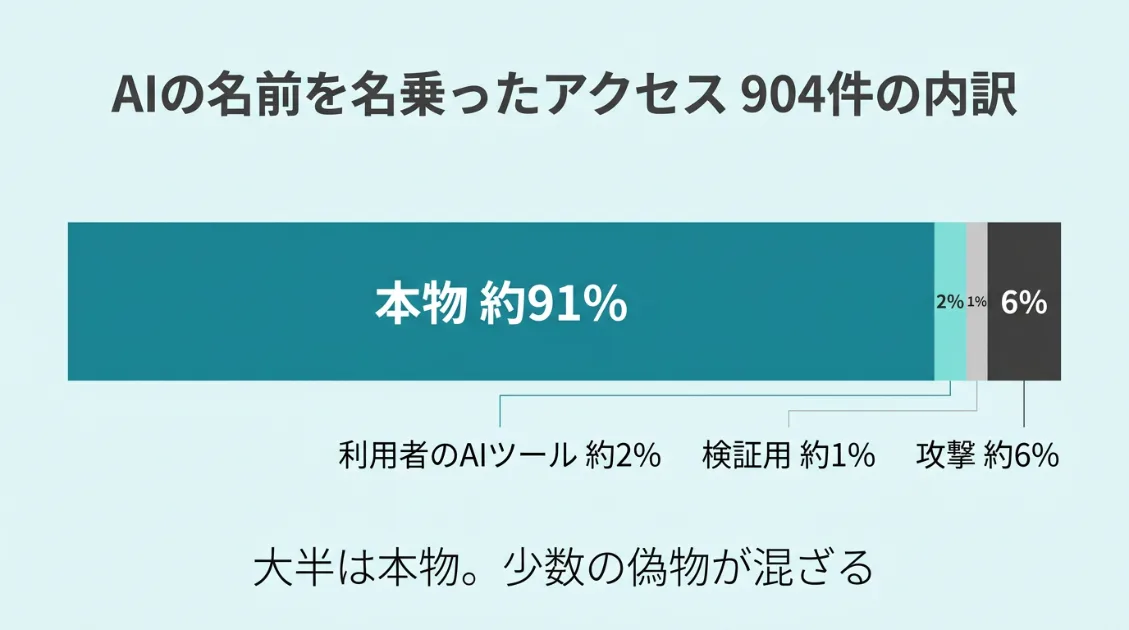
約91%は、名乗った会社の公式一覧と一致するアクセスでした。Claude系の名前を名乗ったサーバー由来のアクセスに限ると、496件中472件、約95%が公式範囲と一致しています。
一方、「公式のIP一覧に載っていない=攻撃」とも限りません。本物でも攻撃でもないアクセスもありました。
1つは、Claude Codeのように、利用者が自分のパソコンで使うAIツールからのアクセスです。今回のログではAIに関係する名前を名乗っていても、送り元は利用者の自宅やオフィスの回線でした。当然、AI企業のサーバー用IP一覧には載りません。もう1つは、AI観測ラボ自身がUser-Agentを書き換えて試した検証用のアクセスです。
攻撃だったのは、24秒の攻撃のうちAIの名前を名乗った53件で、全904件の約6%でした。HUMAN Securityの調査でも、AIクローラーやスクレイパーを名乗る通信のうち5.7%が偽装だったと報告されています。調査対象や集計方法は異なるため単純には比較できませんが、AI観測ラボでも近い割合になりました。
「Google Cloudから来たから偽物」は早とちり
調べる中で、気をつけたい落とし穴も見つかりました。本物と確認できたClaude-Userの中にも、Google Cloudのサーバーから来ているアクセスがあったのです。24秒の攻撃もGoogle Cloudからでした。
つまりは、「どこのサーバー会社から来たか」だけでは、本物か偽物かは決められません。
AI観測ラボでは、まずUser-Agentで何を名乗っているかを見て、次に公式のIP範囲と照合し、最後に「何をしに来たのか」という行動も合わせて判断しています。
まとめると、今回調べた範囲では、AIの名前を名乗るアクセスの大半は正規のものでした。怖がってすべてをブロックする必要はありません。大切なのは、名札だけを信用するのでも、名札だけで疑うのでもなく、「どこから来て、何をしに来たのか」を見ることです。
Web担当者が今日からできる4つの対策
今回の攻撃は、特別な「AI専用のセキュリティ対策」がなければ防げないものではありませんでした。攻撃の4つの段階に合わせて、Web担当者が今日から確認できる対策を4つ紹介します。
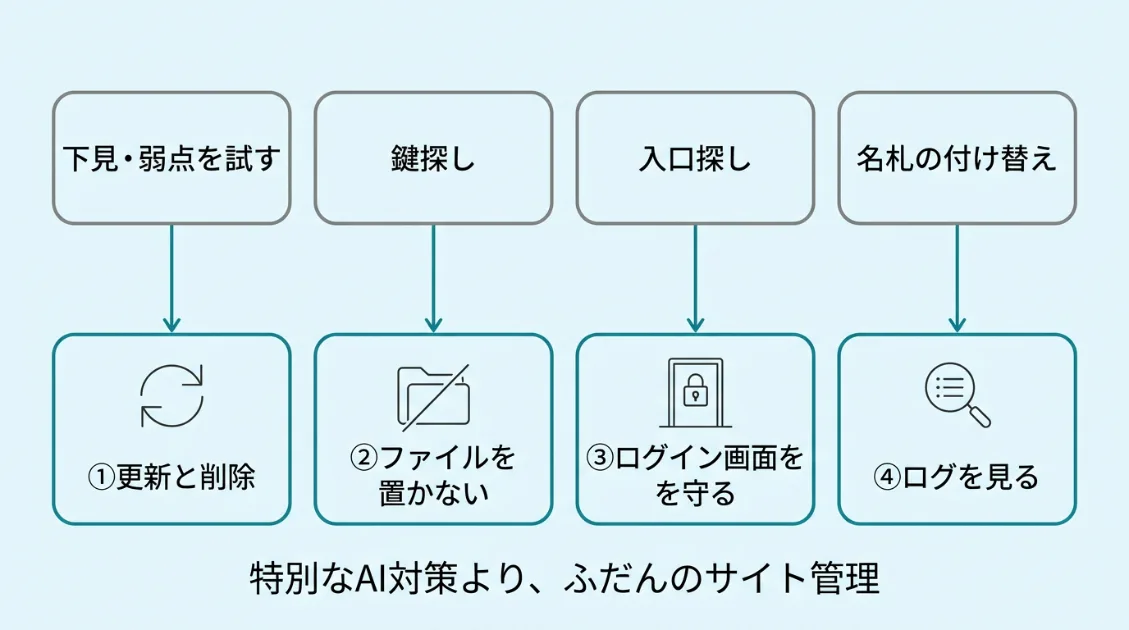
対策1:WordPressとプラグインを更新し、使わないものは削除する
攻撃の最後の段階では、すでに知られているソフトウェアの弱点を試していました。WordPress本体、テーマ、プラグインは、できるだけ最新の状態にしておきましょう。
使っていないプラグインやテーマは、「無効化」のまま残すより削除しておく方が安全です。無効化してもファイル自体はサーバーに残っています。古いファイルに弱点が見つかれば、使っていなくても狙われる可能性があります。
対策2:見られたくないファイルを公開場所に置かない
今回の攻撃で特に多かったのが、パスワードや鍵が書かれたファイルを探すアクセスです。次のようなものが、誰でもアクセスできる場所に置かれていないか確認しましょう。
- .env(パスワードやAPIキーなどを書いておく設定ファイル)
- .git(サイトの変更履歴などを保存するフォルダ)
- .zip や .bak(バックアップや設定ファイルの控え)
自分で確認する場合は、ブラウザで「https://自分のサイトのドメイン/.env」や「https://自分のサイトのドメイン/.git/config」を開いてみる方法もあります。404や403が返れば、少なくともそのURLから内容は公開されていません。
もし設定内容やパスワード、APIキーのような文字が表示された場合は、そのままにせず、すぐに制作会社やサーバー管理者へ連絡してください。公開を止めるだけでなく、表示されていたパスワードやAPIキーも変更する必要があります。
対策3:ログイン画面を守る
攻撃の2つ目の段階では、ログイン画面や管理画面を探していました。ログイン画面そのものを完全に隠すことよりも、「見つかっても入れない状態」にしておくことが重要です。
- 長く、ほかのサービスで使っていないパスワードを使う
- 2段階認証を設定する
- ユーザー名の手がかりになる情報を必要以上に公開しない
WordPressでは設定によって、「https://自分のサイトのドメイン/wp-json/wp/v2/users」からユーザー名の手がかりになる情報が見える場合があります。攻撃する側にとって、ログインに使われそうな名前がわかれば、試すべき組み合わせを減らせます。
SiteGuard WP Pluginなどのセキュリティ用プラグインには、こうしたユーザー情報の露出を抑える機能や、ログインページのURLを変更する機能があります。ですが、URLを変えるだけでは十分ではありません。パスワードと2段階認証を基本に考えましょう。
対策4:アクセスログをときどき見る
AI観測ラボらしい対策が、アクセスログを見ることです。レンタルサーバーによっては、管理画面から確認したりダウンロードしたりできます。毎日見る必要はありません。月に1回でも、普段と違う動きを知るきっかけになります。
ClaudeBotやGPTBotの名前があっても、すぐにブロックする必要はありません。今回調べた範囲では、大半が正規のアクセスでした。名前1つではなく、複数の動きを合わせて見てください。
| 通常のクローラーで見られる動き | 確認したい動き |
|---|---|
| 記事や公開ページを読んでいる | .envや管理画面など、公開記事とは関係ない場所ばかり探している |
| 同じサービスの名前で継続してアクセスする | 短時間にAnthropic、OpenAI、Googleなど別会社の名前へ次々と変わる |
| ページを順番に読んでいる | 同じIPから数秒で大量の存在しないURLを試している |
| 公式IP範囲と一致している | 公式範囲と一致せず、さらに不審なファイルを探している |
こうしたアクセスが気になったら、まずレンタルサーバーのWAF(不正なアクセスを検知・遮断する機能)が有効になっているか確認してみましょう。設定方法がわからない場合は、制作会社やサーバー会社に「WAFは有効になっていますか?」と聞くだけでもかまいません。
よくある疑問:偽AIクローラー対策で迷いやすい3つのケース
ここまでの内容をもとに、AIクローラーやサイトの守り方で迷いやすい3つのケースをまとめます。
「偽物が怖いので、AIクローラーを全部ブロックしてもいいですか?」
一律にすべてブロックするのはおすすめしません。今回AI観測ラボで調べた範囲でも、AIの名前を名乗るアクセスの大半は正規のものでした。
本文中でも紹介しておりますが、AIクローラーは名前によって役割が違います。OpenAIではOAI-SearchBotがChatGPTの検索結果に使われ、GPTBotはAIモデルの学習に使われるクローラーです。Anthropicにも、モデル開発用のClaudeBotと、検索用のClaude-SearchBotなどがあります。
なので、「AIだから全部止める」のではなく、自分のサイトをAI検索に出したいのか、モデルの学習には使わせたくないのかなど、目的に合わせて設定することが大切です。
そして、robots.txtでAIクローラーをブロックしても、今回のような偽物を止めることはできません。攻撃者はrobots.txtのルールを守る必要がないからです。セキュリティ対策として止めたいのは「AIの名前」ではなく「怪しい動き」です。
「セキュリティプラグインを入れているから、大丈夫ですよね?」
セキュリティプラグインは、ログイン画面を守ったり、不審なアクセスを検知・遮断したりするのに役立ちます。入れておく価値は十分にあります。
そしてプラグインだけですべてを守れるわけではありません。公開場所に置きっぱなしの.envやバックアップファイルは、プラグインを入れただけでは消えません。古いテーマやほかのプラグインに弱点が残っていることもあります。
そしてセキュリティプラグイン自体もソフトウェアです。「入れて終わり」ではなく、WordPressやプラグインの更新、不要なファイルの削除、2段階認証などと組み合わせて使いましょう。
「AIのAPIキーを使っています。漏れていないか心配です」
まず、APIキーを書いたファイルが公開場所にないか確認してください。対策2で紹介した.envの確認と同じです。また、ホームページのJavaScriptなど、ブラウザに送られるコードの中へAPIキーを直接書くのも危険です。ページを開いた人から見える可能性があります。
「漏れたかもしれない」と思った場合は、確認が終わるまで待たず、そのAPIキーを停止・削除して新しいキーへ交換するのが安全です。あわせて利用履歴や請求額を確認し、心当たりのない利用がないか調べます。
AIサービスによっては、利用額のアラートや上限を設定できます。使っているサービスの管理画面を確認し、設定できる場合はあらかじめ上限や通知を設定しておくと、APIキーが不正利用されたときの被害を抑える助けになります。
まとめ:大事なのは名前ではなく、何をしに来たか
AIクローラーが増えたことで、Webサイトにはこれまでと少し違うアクセスがやってくるようになりました。個人ブログのAI観測ラボにも、24秒で30種類以上のクローラー名を使い分けながら、パスワードやクラウド、AIサービスの鍵を探すアクセスが来ていました。
ただし、「AI時代だから特別なセキュリティ対策が必要」という話ではありません。今回確認した攻撃の多くは、基本的なサイト管理で被害を防げるものでした。
- WordPressとプラグインを更新し、使わないものは削除する
- 見られたくないファイルを公開場所に置かない
- ログイン画面を守る
- アクセスログをときどき見る
今回調べた範囲では、AIの名前を名乗るアクセスの約91%は、名乗った会社の公式IP範囲と一致する正規のアクセスでした。ClaudeBotやGPTBotという名前だけで怖がる必要はありません。反対に、名前だけで信用する必要もありません。
大事なのは、何と名乗っているかではなく、どこから来て、何をしに来たかです。
ニュースで不正アクセスを見かけたときは、自分の会社のサイトを見直すいい機会です。まずはブラウザで「https://自分のサイトのドメイン/.env」を開き、設定ファイルの中身が外から見えていないか確認するところから始めてみてください。
AIクローラーを視覚化する
AI Kansoku Lab Tracker
GPTBot、ClaudeBot、PerplexityBotなど、WordPressサイトに訪問したAIクローラーを記録できる無料プラグインです。
あなたのサイトは、
AIに見えていますか?
URLを入力するだけで30秒。8項目を自動診断し、優先度別の改善プランを提示します。完全無料・登録不要。